7 chiêu lừa đảo chiếm tài khoản phổ biến nhất 2026 và cách nhận biết
Trang đăng nhập giả, xin mã OTP, mã QR "xác minh", file cài đặt chứa mã độc, đánh cắp phiên đăng nhập… Tổng hợp các chiêu chiếm tài khoản Gmail, Facebook, Telegram, Discord đang phổ biến và cách tự bảo vệ.
Phần lớn tài khoản bị mất không phải vì hacker "bẻ khóa" gì cao siêu, mà vì chủ tài khoản bị lừa tự đưa chìa khóa: gõ mật khẩu vào trang giả, đọc mã OTP cho người lạ, quét một mã QR hoặc mở một file cài đặt. Dưới đây là 7 chiêu phổ biến nhất hiện nay và dấu hiệu nhận biết từng chiêu.
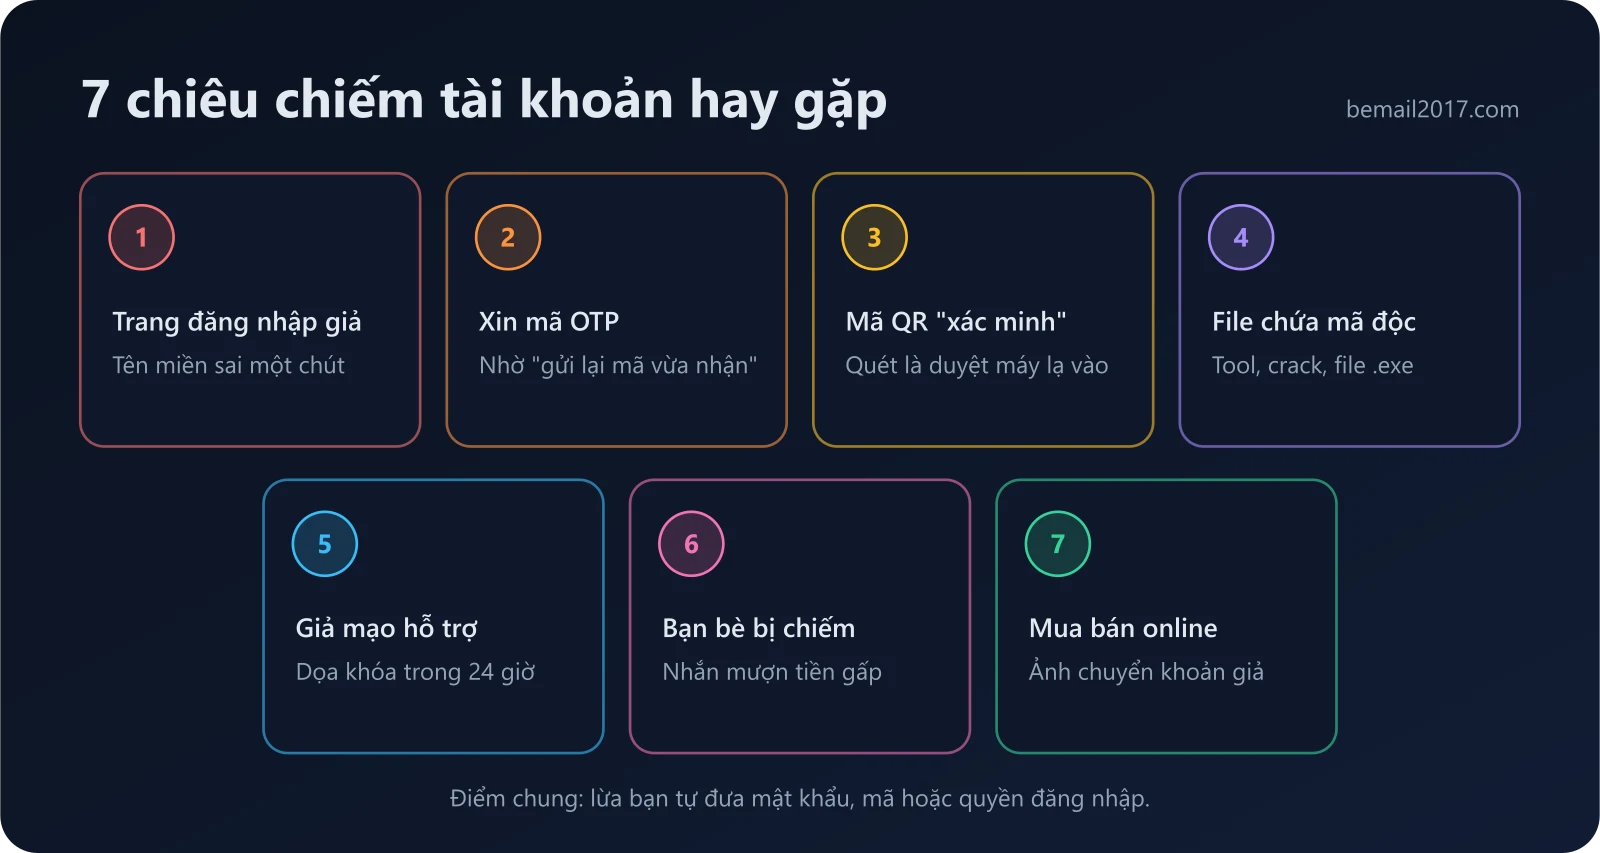
1. Trang đăng nhập giả
Bạn nhận được email, tin nhắn hoặc thấy quảng cáo dẫn tới một trang trông y hệt Google, Facebook, Discord, ngân hàng… Bạn nhập mật khẩu, trang giả gửi ngay cho kẻ gian.
- Dấu hiệu: tên miền sai một chút (g00gle, faceb0ok-security, discord-gift…), đuôi lạ, hoặc link rút gọn.
- Cách tránh: tự gõ địa chỉ hoặc dùng dấu trang, không đăng nhập từ link trong tin nhắn. Trình quản lý mật khẩu và passkey không tự điền trên tên miền giả, đó là cảnh báo rất tốt.
2. Xin mã OTP / mã đăng nhập
Kẻ gian đã có mật khẩu hoặc số điện thoại của bạn và chỉ thiếu mã xác minh. Họ giả làm nhân viên hỗ trợ, người mua hàng, bạn bè "gửi nhầm mã sang máy bạn" để xin lại.
Quy tắc vàng
Mã OTP là để BẠN nhập vào ứng dụng, không phải để đọc cho ai. Google, Telegram, ngân hàng… đều không bao giờ gọi điện hay nhắn tin xin mã. Ai hỏi mã là lừa đảo, không có ngoại lệ.
3. Mã QR "xác minh", "nhận quà"
Telegram, Discord, Zalo, WhatsApp đều cho đăng nhập máy tính bằng cách quét mã QR từ điện thoại. Kẻ gian tạo mã QR đăng nhập trên máy của họ rồi gửi cho bạn với lời mời "xác minh để vào nhóm", "nhận Nitro miễn phí", "chứng minh không phải bot". Bạn quét là đã tự duyệt cho máy họ vào tài khoản của bạn.
- Dấu hiệu: được yêu cầu quét mã QR bằng chính ứng dụng nhắn tin, trong khi bạn không hề đang đăng nhập ở máy nào.
- Cách tránh: chỉ quét mã QR đăng nhập hiện trên màn hình máy tính của chính bạn.
4. File cài đặt chứa mã độc đánh cắp phiên đăng nhập
"Tool miễn phí", "bản crack", "game thử nghiệm", "file báo giá.exe"… Sau khi chạy, mã độc lấy cookie và phiên đăng nhập trong trình duyệt. Với phiên đăng nhập bị đánh cắp, kẻ gian vào thẳng tài khoản mà không cần mật khẩu hay mã 2 bước, vì với nền tảng đó là một lần đăng nhập đã hợp lệ.
- Dấu hiệu: file .exe, .scr, .bat, file nén có mật khẩu, link tải từ người lạ hoặc nhóm chat.
- Cách tránh: chỉ tải phần mềm từ trang chính thức, không chạy crack, quét file bằng Windows Defender hoặc VirusTotal.
- Nếu lỡ chạy: dùng máy sạch để đổi mật khẩu, đăng xuất tất cả thiết bị trên mọi tài khoản quan trọng, rồi cài lại máy.
5. Giả mạo bộ phận hỗ trợ, bản quyền, vi phạm chính sách
"Trang của bạn vi phạm bản quyền và sẽ bị khóa trong 24 giờ, bấm vào đây để kháng nghị." Kiểu tin này nhắm vào người quản lý trang, kênh, tài khoản quảng cáo. Link kháng nghị dẫn tới trang đăng nhập giả hoặc yêu cầu mã 2 bước.
- Dấu hiệu: dọa khóa, đếm ngược thời gian, gửi qua tin nhắn riêng thay vì thông báo trong ứng dụng.
- Cách tránh: tự vào phần thông báo/hộp thư hỗ trợ trong ứng dụng chính thức để kiểm tra.
6. Tài khoản bạn bè bị chiếm nhắn mượn tiền, gửi link
Khi chiếm được một tài khoản, kẻ gian dùng nó để lừa tiếp danh bạ: mượn tiền gấp, nhờ bình chọn, gửi file hoặc mã QR. Vì là người quen nên nạn nhân dễ tin.
- Dấu hiệu: giọng văn khác thường, gấp gáp, nhờ chuyển vào tài khoản người khác.
- Cách tránh: gọi điện hoặc gọi video xác nhận trước khi chuyển tiền hay bấm link.
7. Lừa trong mua bán online
Người mua "đã chuyển khoản" kèm ảnh chụp giả, nhờ bạn "bấm link nhận tiền" hoặc nhập thông tin thẻ; người bán nhận cọc rồi biến mất.
- Kiểm tra tiền đã về trong ứng dụng ngân hàng, không tin ảnh chụp màn hình.
- Nhận tiền không bao giờ cần nhập mật khẩu, mã OTP hay số thẻ.
- Ưu tiên mua ở nơi có thanh toán tự động, lịch sử giao dịch rõ ràng.
Bộ quy tắc tự bảo vệ
- 1
Bật xác minh 2 bước hoặc passkey
Cho email, Telegram, Discord, mạng xã hội, ví/ngân hàng.
- 2
Mỗi nơi một mật khẩu
Dùng trình quản lý mật khẩu để không phải nhớ.
- 3
Không đưa mã, không quét QR lạ
Không đọc OTP cho ai, chỉ quét QR đăng nhập trên máy của mình.
- 4
Không chạy file lạ
Không crack, không tool trôi nổi, không file .exe từ người lạ.
- 5
Kiểm tra thiết bị đăng nhập định kỳ
Đăng xuất các phiên không phải của bạn.
- 6
Bảo vệ email chính
Email là chìa khóa khôi phục mọi tài khoản khác, mất email là mất tất cả.
Lỡ bị lừa thì làm gì ngay?
Dùng một thiết bị sạch: đổi mật khẩu email trước, rồi đến các tài khoản khác; đăng xuất tất cả thiết bị; kiểm tra và xóa email khôi phục, số điện thoại, passkey lạ; báo cho bạn bè để họ không bị lừa tiếp; liên hệ ngân hàng ngay nếu lộ thông tin thanh toán.
Bài viết liên quan
Cách bật xác minh 2 bước cho tài khoản Google (Gmail) chi tiết nhất 2026
Hướng dẫn từng bước bật xác minh 2 bước cho Gmail/Google, so sánh các cách xác minh (passkey, thông báo Google, Authenticator, SMS, mã dự phòng) và những lỗi hay gặp.
Cách bật xác minh 2 bước (mật khẩu đám mây) cho Telegram để không bị chiếm tài khoản
Chỉ cần lộ mã đăng nhập 5 số là tài khoản Telegram có thể mất trong vài phút. Hướng dẫn bật xác minh 2 bước, email khôi phục, kiểm tra phiên đăng nhập lạ và các chiêu lừa hay gặp.
Mã dự phòng Google (backup codes): lấy ở đâu, cất thế nào để không bao giờ bị khóa ngoài
Mất điện thoại khi đã bật xác minh 2 bước là nỗi sợ lớn nhất. Mã dự phòng Google chính là phao cứu sinh: cách tạo, tải về, in, cất giữ và làm mới mã dự phòng.